GDPR: Mitul „Dacă am o parolă puternică, nu mai am nevoie de alte măsuri de securitate” este FALS!
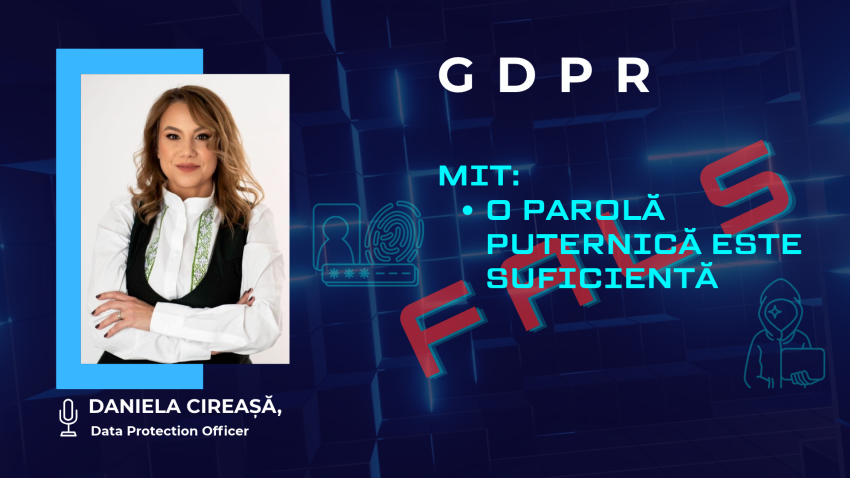
Specialistul în protecția datelor personale Daniela Cireașă: „O parolă puternică este prima linie de apărare. Autentificarea în doi pași adaugă un nivel important de protecție.”
Publicat de Adina Sîrbu, 19 noiembrie 2026, 10:18
Rubrica GDPR, susținută de Daniela Cireașă, președintele Asociației Specialiștilor în Confidențialitate și Protecția Datelor și Data Protection Officer (DPO) certificat internațional, continuă cu o nouă serie de episoade dedicate protejării datelor personale și siguranței în mediul digital, într-un context în care amenințările cibernetice devin tot mai sofisticate și mai greu de identificat.
În primul episod, specialistul a explicat de ce este esențial să folosim parole puternice și unice pentru fiecare cont online, anticipând avantajele autentificării în doi pași, una dintre cele mai eficiente metode de protecție împotriva accesului neautorizat.
Episodul 37: Am o parolă puternică. De ce mai am nevoie de autentificare în doi pași?
Continuăm seria dedicată siguranței în mediul digital cu o întrebare pe care poate v-ați pus-o și voi.
Mitul săptămânii: „Dacă am o parolă puternică, nu mai am nevoie de alte măsuri de securitate”. Fals!
O parolă lungă și greu de ghicit este importantă. Dar ce se întâmplă dacă aceasta ajunge în mâinile unui infractor, de exemplu printr-un site fals sau în urma unui incident de securitate?
Aici intervine autentificarea în doi pași.
Ce înseamnă, mai exact? Pe lângă parolă, pentru accesarea contului este necesară o verificare suplimentară.
Poate fi un cod generat de o aplicație de autentificare, o confirmare pe telefon sau o cheie de securitate.
Gândiți-vă la ușa locuinței voastre. Parola este prima încuietoare, iar verificarea suplimentară este a doua.
Chiar dacă cineva obține prima cheie, nu poate intra la fel de ușor.
Ce vă recomand?
Activați autentificarea în doi pași, în special pentru e-mail, rețele sociale și conturile care conțin informații importante.
Acolo unde este posibil, preferați aplicațiile de autentificare sau cheile de securitate în locul codurilor prin SMS.
Nu aprobați niciodată o solicitare de autentificare pe care nu ați inițiat-o și nu comunicați altor persoane codurile primite.
Și nu uitați să păstrați într-un loc sigur metodele de recuperare a contului.
Așadar, rețineți: O parolă puternică este prima linie de apărare. Autentificarea în doi pași adaugă un nivel important de protecție.
Iar mitul de astăzi „O parolă puternică este suficientă” este Fals!
Data viitoare vom discuta despre fotografiile publicate pe rețelele sociale și despre drepturile persoanelor care apar în ele.
Vezi și:
GDPR: Parola „123456” încă este folosită. De ce vă pune conturile în pericol?